この記事は、AIエージェントに何らかの操作を任せることを検討している中小企業のAI推進担当者とIT担当者に向けたものです。権限設計を扱う解説記事は数多くあります。ただし読むと、統合ID管理製品の導入、業務部門と法務部門と情報セキュリティ部門による三者レビュー、月次の権限棚卸し、所有者と運用責任者を別々に置く体制が前提になっています。従業員10〜20名の会社では、いずれも成立しません。この記事では、専任者も専用製品もない前提で、何をどこまで決めれば実務が回るかを扱います。製品の比較は扱いません。
結論
権限設計に専用製品は必須ではありません。させないこと4項目を外し、操作を3段階に分け、取り消せるかと影響範囲で承認箇所を決める。専用アカウントを1つ用意し、責任者と確認者の2名を置きます。ここまでで実務は回ります。
なぜ最小権限がAIエージェントでは難しいのか
人に権限を割り当てるときは、担当する業務が先に決まっているため、必要な範囲を事前に確定できます。エージェントは、与えられた指示の内容によって触れる先が変わるため、同じようには決められません。まず動かすことを優先して広めに与え、そのまま運用へ入ると、実際には使っていない権限が残り続けます。人と同じ手順で最小権限を当てようとしても効きにくいのは、この差があるためです。
この状態を、OWASP は LLM06:2025 Excessive Agency として整理しています。過剰な権限を招く原因を、機能が多すぎること、権限が広すぎること、人の確認を挟まないことの3つに分けたうえで、対策として権限を必要最小限に限定することと、影響の大きい操作には人の承認を求めることを挙げています(確認日 2026-09-05)。以降の節は、この3つの原因を1つずつ潰す順番で並べています。
権限設計は「させないこと」から決める
何をさせるかから考えると、権限は広くなります。業務のなかで必要になりそうな操作を足していく形になるためです。逆から始めます。最初に決めるのは「絶対にさせないこと」です。次の4つは、最初の導入では例外なく対象外にします。
金銭の移動、つまり支払、送金、返金。社外への送信として、メール、フォーム投稿、投稿の公開。データの削除は、ファイル、レコード、アカウント。権限そのものの変更、たとえばアカウント発行や権限付与です。
この4つを外しても、任せられる作業は多く残ります。そして4つのいずれかが有効なままだと、想定外の動作が起きたときに取り消せません。除外は制限ではなく、後戻りできる状態を確保する作業です。
操作を3段階に分ける
残った操作を3段階に分けます。細かく分類する必要はありません。3つで足ります。
| 段階 | 含まれる操作 | 取り消せるか | 承認の扱い |
| 読む | 検索、参照、抽出、集計 | そもそも変更しない | 不要 |
| 書く | 下書きの作成、社内メモの追記、一時ファイルの保存 | 元に戻せる | 事後の確認 |
| 実行する | 既存データの更新、社内システムへの登録、通知の送信 | 手間をかければ戻せる | 実行前の承認 |
3段階のうち、「読む」から始めて段階を上げるのが基本です。最初から「実行する」を許可すると、出力の品質が分からないまま取り消しの手間が発生します。
接続先も同じ考え方で絞る
操作の段階と別に、対象範囲を絞ります。「社内のファイル全体を読める」設定と「特定の1フォルダを読める」設定では、事故が起きたときの影響がまったく違います。対象のフォルダやデータベースを、必要な範囲だけに限定します。件数の上限を設定できる場合は設定する。対象期間を限定できる場合は、直近3か月分のみといった形で絞ります。
範囲を限定する仕組みがない製品は、最初の導入対象から外すのが安全です。設定できないものは、後から絞ることもできません。
承認をどこに置くか
承認をどこに置くかを考える前に、そもそも触れる範囲を環境の側で狭めておきます。Anthropic の説明は、封じ込めの設計方針として、まず環境の層で封じ込めを設計し、その後に振る舞いを導く、という順序を挙げています(2026年5月25日公開・確認日 2026-09-05)。前の節でさせないこと4項目を先に外したのは、この順序に沿った作業でした。
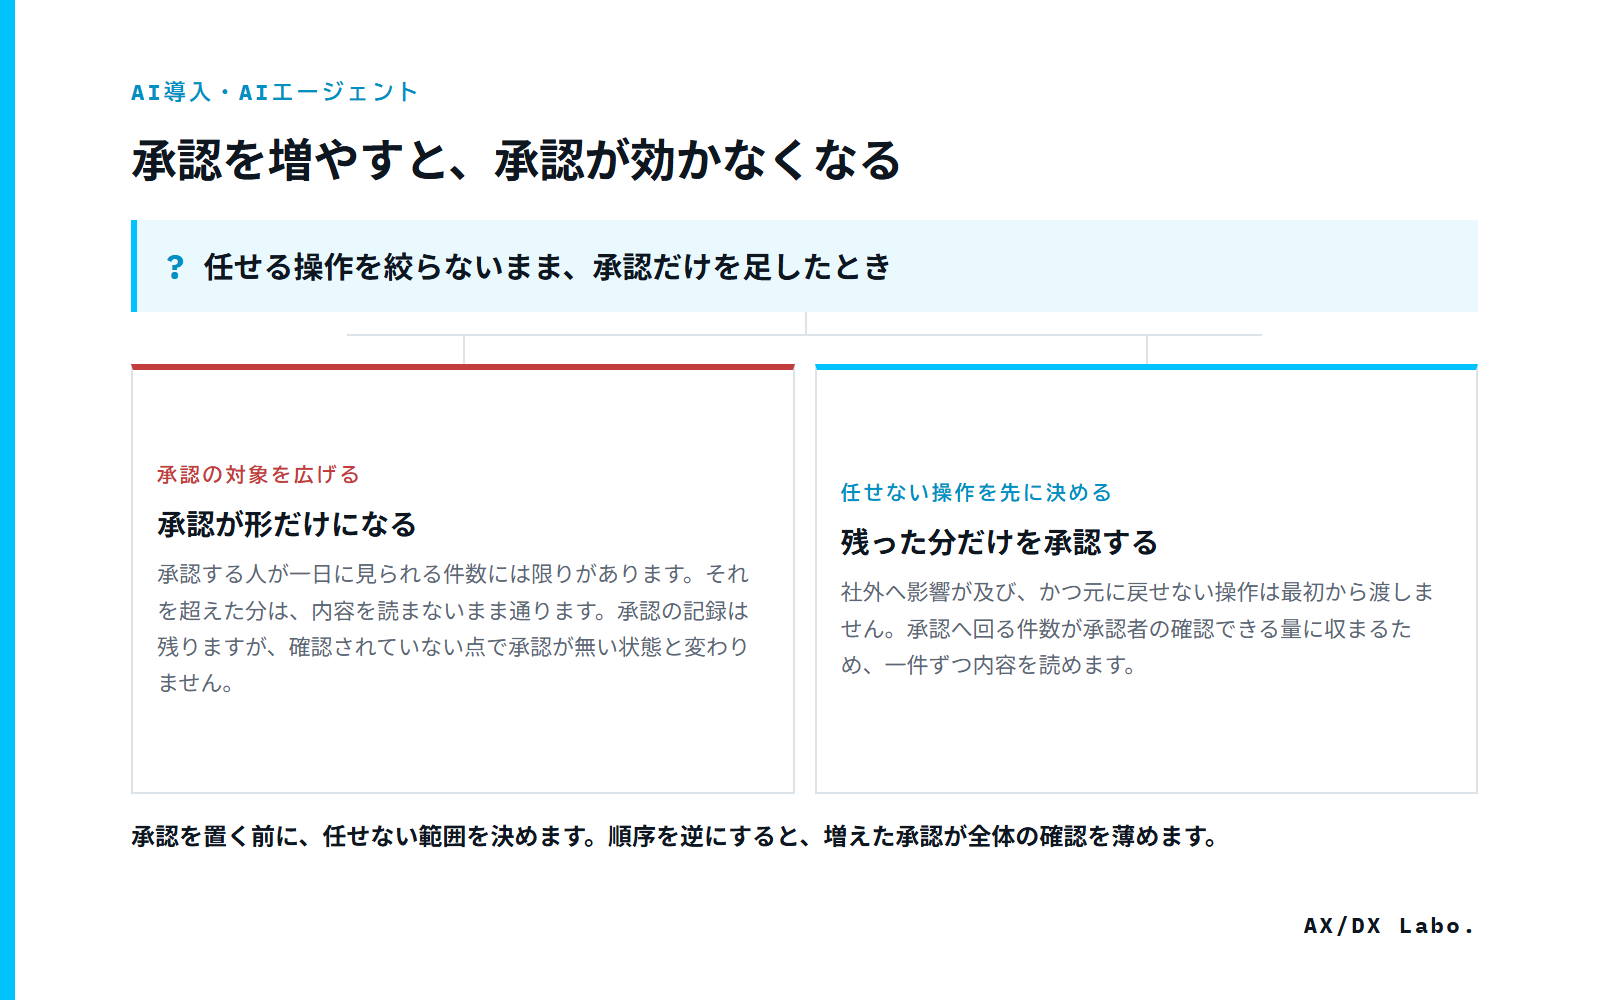
すべての操作に承認を置くと、人の手間が増えて導入の意味がなくなります。2つの軸で判断します。
| 取り消せるか | 影響が社内にとどまる | 影響が社外に及ぶ |
| 簡単に戻せる | 承認なし。記録だけ残す | 事後の確認(当日中) |
| 手間をかければ戻せる | 事後の確認(当日中) | 実行前の承認 |
| 戻せない | 実行前の承認 | 任せない |
この表の右下、「社外に影響が及び、かつ戻せない」操作は任せません。承認を置いても、承認する人が内容を十分に確認できない量が流れてくれば、承認は形式になります。
事後の確認を実効性のあるものにする
「事後の確認」は、実際には行われないことが多い項目です。次の3つを決めると機能します。
確認する時刻を決めます。毎営業日の朝などです。確認する対象を絞る。全件ではなく、失敗した処理と例外だけを見ます。確認した記録も残します。見た人と日付だけでよい。
全件確認を前提にすると続きません。失敗と例外だけに絞れば、数分で終わります。件数が多くて数分で終わらない場合は、任せる範囲が広すぎるということです。
少人数の会社での役割分担
解説記事では、所有者、スポンサー、運用責任者、レビュー担当者を別々に置くよう書かれています。10名の会社でこれは不可能です。兼任を前提に、最小構成を決めます。
| 決める役割 | 担う人 | 兼任してよいか |
| 範囲を決める人 | 経営者または部門責任者 | 実行を承認する人と兼任可 |
| 実行を承認する人 | 対象業務の責任者 | 範囲を決める人と兼任可 |
| 記録を確認する人 | 対象業務の担当者 | 利用者本人でよい |
| 止める人 | 経営者または部門責任者 | 範囲を決める人と兼任可 |
実質的に必要なのは2名です。範囲と承認と停止を判断する責任者1名、記録を日々確認する担当者1名。この2名が決まっていれば、権限設計は成立します。権限に限って言えば、設定を変える人と、その結果を確認する人を分けることだけが要件です。役職や専門知識は問いません。社内の役割分担をどう組むかはAI推進体制の作り方で扱っています。なお、この2名が両方不在になる期間(長期休暇など)については、その間は新しい範囲の追加を行わないと決めておけば足ります。停止だけは誰でもできる状態にします。
専用ツールがない場合にできること
統合ID管理製品がなくても、次の範囲は既存の環境で設定できます。
| やること | 使う場所 |
| エージェント専用のアカウント(人ではないID)を1つ作り、それだけを接続に使う | 利用しているサービスの管理画面 |
| そのアカウントに、必要な範囲だけを共有する | 共有フォルダやファイルの共有設定 |
| 書き込み権限を外し、読み取り専用にする | 同上 |
| 連携を許可した外部サービスを一覧で確認する | Microsoft 365 や Google Workspace の管理画面 |
| 不要になった連携を取り消す | 同上 |
4行目と5行目は、管理画面の決まった場所で行います。Google Workspace であれば、管理コンソールの セキュリティ → アクセスとデータ管理 → API の制御 → アプリのアクセスを管理 で、連携済みのアプリを一覧で確認でき、アクセスレベルを 信頼できる/限定/特定の Google データ/ブロック中 の4段階から選べます(Google Workspace 管理者ヘルプ・確認日 2026-09-05)。
表の1行目が重要です。個人のアカウントでは接続させない方針です。大手の製品が エージェント専用ID として提供し始めているものと、考え方は同じです。専用のアカウントを1つ用意すれば、そのアカウントに共有した範囲だけが対象になり、担当者が交代しても影響を受けません。停止するときも、そのアカウントを止めるだけで済みます。
この構成は追加費用なしで作れます。専用製品が必要になるのは、エージェントの数が増えて手作業での管理が追いつかなくなってからです。目安として、Microsoft の説明では、エージェント ID 自体はすべての Microsoft Entra ユーザーが作れる一方、条件付きアクセスや監査ログといった Entra のセキュリティ機能をエージェントへ広げるには Microsoft Agent 365 が要り、Agent 365 は Microsoft 365 E7 に含まれ、Business Premium ではアドオンになるとされています。価格ページに載っている金額は、Agent 365 が1ユーザーあたり月額2,248円相当(年払い・税別)、Microsoft 365 E7 が14,842円相当(同)です(いずれも確認日 2026-09-05)。手作業で管理できているうちは、最初から製品を検討する必要はありません。
設定例|見積書の作成を任せる場合
ここまでの内容を、ひとつの業務に当てはめます。過去の見積書を参照して新しい見積の下書きを作らせる、という想定です。
| 決めること | この例での設定 |
| させないこと | 送信、金額の確定、既存見積の上書き、ファイルの削除 |
| 接続先 | 見積書フォルダのうち、直近2年分のみ。顧客管理システムには接続しない |
| 操作の段階 | 読む(過去の見積を参照)+書く(下書きを別フォルダへ保存) |
| 承認 | 下書きの内容確認と、実際の送付は担当者が行う |
| アカウント | 専用アカウントを1つ作成し、見積書フォルダを読み取り専用で共有 |
| 記録の確認 | 毎営業日の朝、失敗した処理と例外だけを担当者が確認 |
| 停止 | 専用アカウントを無効化する。判断は部門責任者 |
この設定であれば、想定外の動作が起きても下書きが余分に作られるだけで済みます。既存の見積は読み取り専用のため書き換えられず、送信権限もないため社外へは出ません。
運用が安定し、下書きの品質が確認できてから、範囲を広げるかどうかを判断します。最初から送信まで任せる設計にしません。
記録する5項目と、誰がいつ見るか
記録がなければ、問題が起きたときに原因も影響範囲も分かりません。ただし項目を増やすと確認されなくなります。5項目あれば十分です。
いつ実行されたか。何に対して行われたか、つまり対象のファイル、レコード、宛先。どの操作か。読む、書く、実行するの区別です。結果は成功、失敗、途中で止まったのいずれか。失敗した場合はその理由も残します。
確認するのは4番と5番だけです。成功した処理を全件見る必要はありません。失敗と、想定外の対象に触れた記録だけを毎営業日確認します。
サービス側が記録を残さない場合、または記録を確認できない場合は、その製品に「実行する」段階の操作を任せません。何が起きたか分からない状態で操作を許可することになります。
停止と復旧
停止条件を先に書く
動き始めてから「これは止めるべきか」を判断すると、迷っている間も動き続けます。次の条件は事前に文書化します。
想定外の対象に対して操作が行われた、同じ処理が繰り返され続けている、失敗が連続している、費用が想定を超えた、社外から問い合わせや指摘があった。このいずれかで止めます。
停止手段を確認しておく
停止の方法は、導入前に実際に試します。管理画面のどこを押すのか、停止した時点で進行中の処理はどうなるのか。本番で初めて探すと、その間も動き続けます。
最も確実な停止手段は、前述の専用アカウントを無効化することです。製品側の停止機能が分かりにくい場合でも、アカウントを止めれば接続できなくなります。この経路を用意しておきます。
再開の判断
止めた後、原因の特定と対処が済んだことを誰が確認して再開を決めるかを決めておきます。同じ人が止めて同じ人が再開する運用でも構いませんが、決まっていないと止めたまま放置されるか、原因不明のまま再開されます。
総務省と経済産業省が公表している「AI事業者ガイドライン」の最新版は第1.2版(令和8年3月31日公表)です。自社のルールを作るときの参照先として、総務省の掲載ページから本文とチェックリストを確認できます。中小企業がすべてを適用する必要はありませんが、社内での説明に使えます。
権限を決めた後、実際に何が記録されるかは製品ごとに異なります。手元のツールに何が残っているかの確認手順はAIエージェントのログ管理|まず、使っているツールに何が残っているかを確認するで扱っています。
よくあるご質問
読み取り専用から始めれば安全ですか
書き込みによる事故は防げますが、情報の持ち出しは防げません。読み取り専用でも、読める範囲が広ければ、その情報が外部のサービスへ送られます。読み取り専用にしたうえで、読める範囲も絞ります。
権限はどのくらいの頻度で見直すべきですか
業務や担当が変わったときが本来のタイミングです。それとは別に、定期的な見直しを設けておくと、変更の申告漏れを拾えます。担当が交代したとき、接続先を追加したとき、製品側の設定画面が変わったときの3つは、期日を待たずに見直します。頻度より、見直す担当が決まっていることのほうが重要です。
退職者が使っていたAIツールはどうしますか
退職日にアカウントを停止し、そのアカウントで作った連携も止めます。見落としやすいのは、本人が個別に作った自動処理です。停止すると業務が止まる場合があるため、退職の申し出があった時点で何が動いているかを確認します。
他社の事故事例を見ると不安になります。まず何を確認すればよいですか
解説記事でよく引かれる事故の件数や被害額は、提供元の公式ページまで辿ると記載が見つからないものが多くあります。報道や要約を経由するうちに数字だけが独り歩きした形で、出所を確認できない以上、自社の判断の根拠には使えません。まず、その数字がどこまで辿れるかを見てください。
見るべきは他社の被害額ではなく、自社の設定です。検討中の製品で、させないこと4項目を無効化できるか、操作の記録が残るか、動き出したものを途中で止められるか。この3つを確かめれば、事例の真偽に関係なく、自社で起こりうる範囲の大きさが分かります。
今週着手するなら、まず次の6つを紙に書き出すところまでです。どれも製品を選ぶ前に決められる項目で、検討中の製品でさせないこと4項目を無効化できなければ、その時点で最初の対象から外せます。導入前に決めるのは次の6つです。
- させないこと4項目を文書にする
- 接続先のフォルダとデータの範囲を書き出す
- 任せる操作を読む・書く・実行するのどれかに決める
- 承認を置く操作を、取り消せるかと影響範囲から決める
- 専用アカウントを1つ作り、読み取り専用で共有する
- 停止手段を導入前に実際に押して確かめる
どの業務にどこまで任せてよいかの判断基準はAIエージェントに任せてよい業務・任せてはいけない業務、入力してよい情報の範囲は生成AIの情報漏えいを防ぐ社内運用の作り方で扱っています。
判断の材料が足りないと感じた場合は、お問い合わせからご相談いただけます。
ここまでの整理を踏まえて、無料診断で現在の段階を確認できます。
無料診断をはじめる