この記事は、生成AIの利用中に事故が起きた、または起きた疑いがある中小企業の経営者と管理部門に向けたものです。平時に手順を用意しておきたい場合にも使えます。生成AIのリスクを扱う記事は数多くありますが、そのほとんどが予防の解説です。事故発生後については「体制を整えることが重要」という一文で終わり、実際に何を何分以内にやるかは書かれていません。この記事では、発覚から1時間、24時間、1週間の3つの区切りで、誰が何を決めるかを示します。あわせて、報告が必要かどうかの判断を事故発生後に調べずに済ませる準備も扱います。
なお、法令上の義務の有無は、扱う情報と状況によって変わります。この記事は判断の枠組みと確認先を示すもので、個別の事案について法的な結論を示すものではありません。実際の判断は、原典と専門家の確認を経て行います。
結論
事故対応で決めておくべきことは多くありません。誰でも止めてよいこと、履歴を消さないこと、報告要否の判断表を平時に作っておくこと。この3つで初動は間に合います。
対象となる4つの事故
そもそも生成AIから情報が外へ出る経路は、大きく3つです。入力した内容がサービス側の改善や学習に使われること、入力履歴がサービス側に保存され不正アクセスや設定の不備で第三者から見える状態になること、そして認証情報が窃取されてアカウントごと使われることです。実際に起きた事例は生成AIの情報漏えい事例に、入力してよい情報の線引きは生成AIに入力してはいけない情報にまとめました。
生成AIに関わる事故は、原因も対処も異なる4類型に分かれます。自社で起きたものがどれかを最初に見分けます。
| 類型 | 起きたこと | 最初に確認すること |
| 入力事故 | 入れてはいけない情報を入力した | 何を、どのサービスに、いつ入れたか |
| 出力事故 | 生成物の誤りに気付かず社外へ出した | 何件、どこへ出たか |
| 設定事故 | 共有設定やアカウントの誤りで外部から見える状態になった | いつから、誰が見られる状態だったか |
| 提供元事故 | 利用しているサービス側で障害や情報流出が起きた | 提供元の発表内容と、自社の該当有無 |
1番目については、利用者本人が最初に取る行動を生成AIの情報漏えいを防ぐ社内運用の作り方とあわせて確認します。本記事は主語を会社側に置き、判断と報告を扱います。
最初の1時間|止めて、記録する
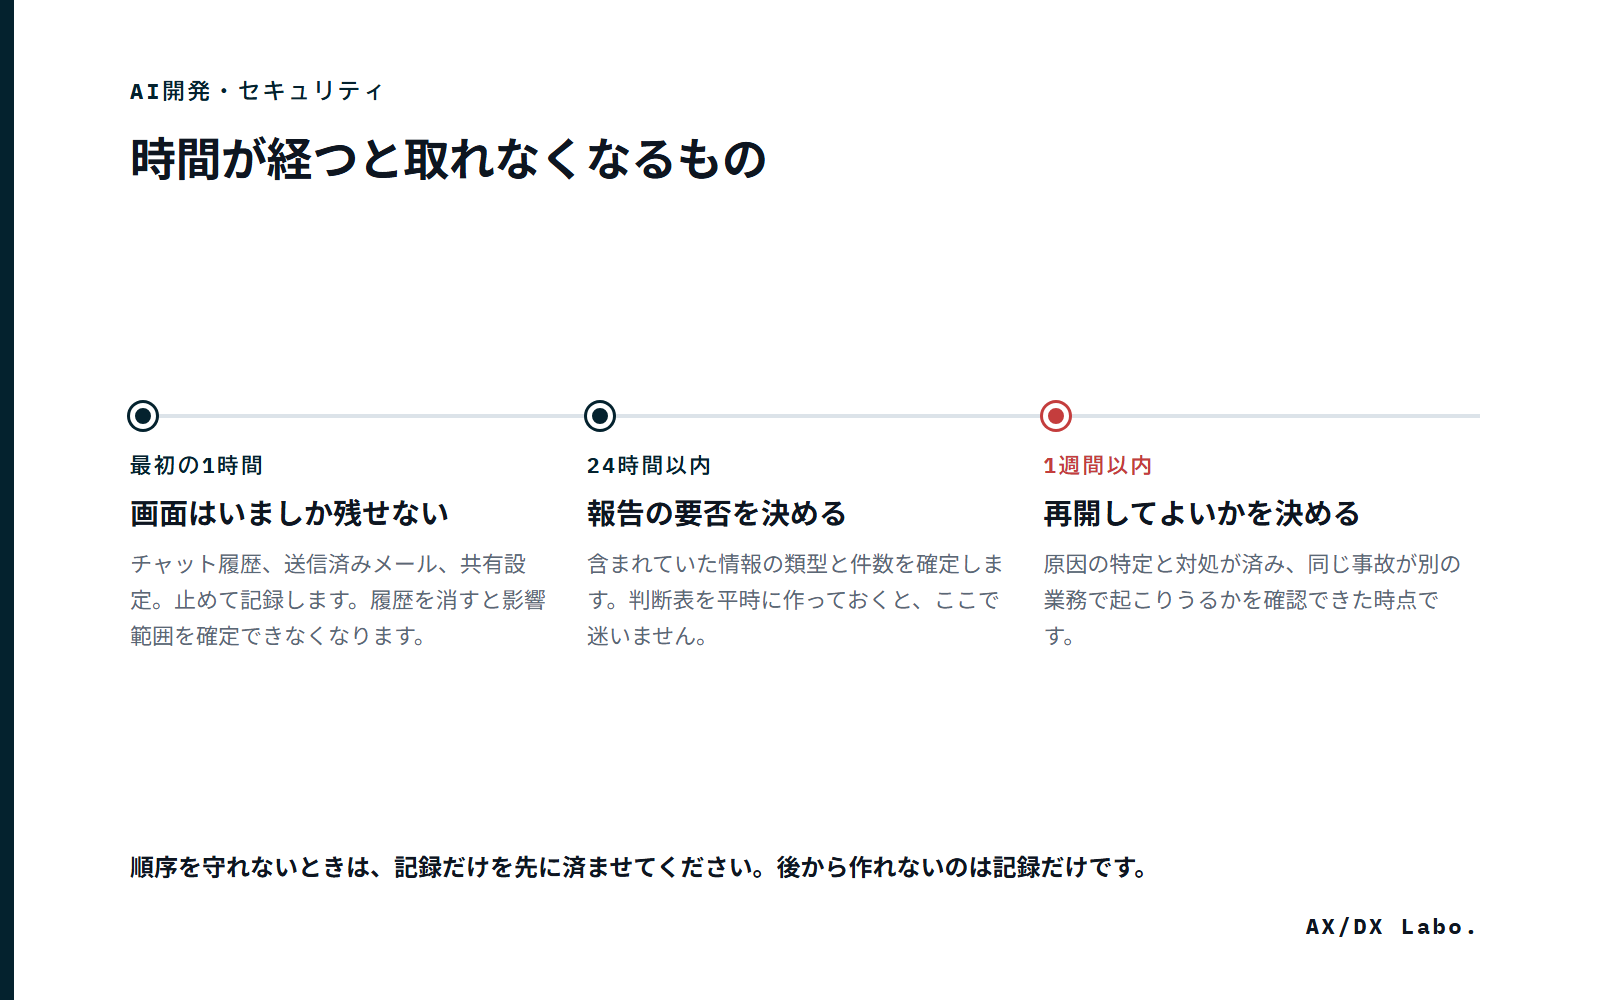
この段階の目的は、被害を広げないことと後で調べられる状態を残すことの2つだけです。原因究明も報告先の検討も、まだ行いません。
やること(順序どおりに)
該当業務でのサービス利用を止めます。関係者へ「一旦止めてください」と伝える。認証情報が含まれていた場合は、その場でパスワードとキーを変更します。画面を記録する。チャット履歴、送信済みメール、共有設定の画面を撮影または保存しておきます。履歴やログは削除しません。消すと影響範囲を確定できなくなるためです。あわせて、発覚の経緯を書き留めます。誰が、いつ、どうやって気付いたかです。
4番目が最も重要です。まず消したくなりますが、消してはいけません。何が入力されたかを後から確認できるのは履歴だけです。削除の判断は、影響範囲を確定した後に行います。
誰が決めるか
止める判断は、その場にいる人が行って構いません。「止めてよいか確認してから」という運用にすると、確認先が不在の時間帯に被害が広がります。止めることによる不利益は小さく、止めない不利益は大きいためです。平時に「誰でも止めてよい。止めたことを責めない」と決めておきます。この一文があるかどうかで、初動の速さが変わります。
24時間以内|影響範囲を確定し、報告の要否を判断する
確定させる5項目
| 確認項目 | 確認の方法 |
| 何の情報か | 個人情報/取引先の情報/自社の非公開情報/認証情報の別 |
| 誰の情報か | 自社の情報のみか、他者から預かった情報が含まれるか |
| 何件分か | 氏名などの件数を数える。概数でよいが根拠を残す |
| 外部から見える状態だったか | サービスの設定、共有範囲、履歴の保持状況を確認する |
| いつからいつまでか | 入力・送信・公開の時刻と、止めた時刻 |
2番目と3番目が、その後の判断を大きく左右します。自社の情報だけなら社内の判断で完結しますが、他者から預かった情報が含まれると、報告や通知の義務が生じる可能性があります。
報告の要否を判断する
個人データの漏えい等が発生した場合、個人情報保護委員会への報告が義務となる類型が定められています。同委員会が公表している内容は次のとおりです。
要配慮個人情報が含まれる個人データの漏えい等(またはそのおそれ)、不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等、不正の目的をもって行われたおそれがある行為による個人データの漏えい等、個人データに係る本人の数が1,000人を超える漏えい等。この4類型です。
報告の期限についても、同委員会は速報を発覚日から3〜5日以内、確報を発覚日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)と示しています。
報告に何を書くかも決まっています。報告事項は次の9項目で、速報と確報のどちらも同じ枠に沿って書きます。どの項目を埋められるかが調査の進み具合をそのまま映すため、平時に一度目を通しておくと、事故のあとで様式を読む時間を省けます。
| 報告事項 | 速報の時点 | 確報の時点 |
| (1) 概要 | 把握している範囲で記載 | 必要 |
| (2) 漏えい等が発生し又は発生したおそれがある個人データの項目 | 把握している範囲で記載 | 必要 |
| (3) 本人の数 | 把握している範囲で記載 | 必要 |
| (4) 原因 | 把握している範囲で記載 | 必要 |
| (5) 二次被害又はそのおそれの有無及びその内容 | 把握している範囲で記載 | 必要 |
| (6) 本人への対応の実施状況 | 把握している範囲で記載 | 必要 |
| (7) 公表の実施状況 | 把握している範囲で記載 | 必要 |
| (8) 再発防止のための措置 | 把握している範囲で記載 | 必要 |
| (9) その他参考となる事項 | 把握している範囲で記載 | 必要 |
速報は、報告をしようとする時点で把握している内容を報告すれば足ります。確報では9項目すべての報告が必要で、合理的な努力を尽くしてもなお判明しない事項は、把握している内容を報告したうえで判明次第追完する扱いです。調査結果が揃うまで速報を控えると期限のほうが先に来るため、空欄のまま出して後から埋めます。
報告フォーム、記入例、参考様式(Word)などの資料も用意されています。詳細と最新の内容は個人情報保護委員会の該当ページで確認します。自社の事案が該当するかどうかは、原典を読んだうえでの判断になります。この確認を事故発生後に初めて行うと、それだけで半日が消えます。次章のとおり、平時に判断表を作っておきます。
本人への通知が必要かを分けて考える
個人情報保護委員会への報告(法第26条第1項)と、本人への通知(同条第2項)は別の義務です。報告が必要な事態では、本人への通知も原則として必要になります。通知すべき事項は報告事項9項目のうち、概要、漏えい等が発生した個人データの項目、原因、二次被害又はそのおそれの有無及びその内容、その他参考となる事項の5つに限られます。件数や再発防止のための措置まで本人へ知らせる決まりはありません。
通知の時期は「当該事態の状況に応じて速やかに」とされ、確報のような日数の定めはありません。初期対応が完了しておらず、通知することでかえって被害が拡大するおそれがある場合など、その時点では通知を要しないとされる例も示されています。本人への通知が困難なときは、本人の権利利益を保護するために必要な代わるべき措置をとれば足ります。条文の対応関係は個人情報保護委員会のガイドライン(通則編)で確認できます。
取引先への通知の要否
取引先から預かった情報が含まれる場合、契約上の通知義務が定められていることがあります。秘密保持契約や業務委託契約の該当条項を確認します。通知の期限が定められている場合もあります。
義務がない場合でも、後から相手が別経路で知る可能性があるなら、自社から先に伝えるほうが影響は小さくなります。この判断は経営者が行う事項です。
契約とは別に、法令上の切り分けもあります。取引先の個人データを預かって処理している、つまり委託を受けている立場であれば、報告義務を負うのは原則として委託元です。委託先が委託元へ、報告事項9項目のうちその時点で把握しているものを通知したときは、委託先は個人情報保護委員会への報告義務と本人への通知義務を免除されます(規則第9条)。
この通知の日数の目安も、速報と同じく事態を知った時点から概ね3〜5日以内とされています。逆に自社が委託元であれば、委託先から連絡が来た時点で報告と通知の主体は自社になります。どちらの立場かを事故の後に整理し始めると判断が遅れるため、主要な取引ごとに委託元か委託先かを平時に書き出しておきます。
平時に作っておく判断表
事故が起きてから報告義務を調べ始めると、判断が数日遅れます。平時に、自社が扱う情報の類型ごとに判断を書き出しておきます。所要は1時間ほどです。
| 自社が扱う情報の類型 | 外部に出た場合の扱い | 確認する先 |
| 従業員の個人情報 | 個人情報保護委員会への報告要否を確認 | 同委員会のページ/顧問先 |
| 顧客の個人情報 | 同上。加えて本人への通知の要否 | 同上 |
| 取引先から預かった資料 | 契約書の通知条項を確認 | 該当の契約書(保管場所を書いておく) |
| 自社の非公開情報のみ | 社内判断で完結 | 経営者 |
| 認証情報 | 直ちに変更。影響範囲を確認 | 情報システム担当または委託先 |
3行目の「保管場所を書いておく」を省略しません。事故時に契約書を探すところから始めると、それだけで時間が失われます。契約書の格納先へのリンクを表に書いておきます。この表は完成させる必要はありません。空欄があれば、それが平時に確認しておくべき項目です。
1週間以内|再発防止と再開の判断
原因を3つに分けて特定する
| 原因 | 内容 | 対処 |
| 知識 | 入力してよい範囲を知らなかった | 判断表を配り、相談先を明示する |
| 手順 | 確認の工程が設計に入っていなかった | 人が確認する箇所を業務手順へ追加する |
| 環境 | 設定が既定のまま、または権限が広すぎた | 設定を変更し、確認日を記録する |
3つのどれかを特定せずに「注意する」で終えると、必ず繰り返します。とくに環境が原因の場合、教育をいくら重ねても防げません。
再開の条件を決める
止めた利用をいつ再開するかを、条件で決めます。「落ち着いたら」では判断できません。
原因が3分類のどれかに特定できていること、その原因への対処が完了していること、同じ事故が別の業務でも起こりうるかを確認し必要なら同時に対処したこと、再開の判断をした人と日付を記録したこと。この4つが揃ってからです。
3番目が抜けやすい項目です。1つの業務で起きた事故は、たいてい他の業務でも起こりえます。同じ設定、同じ手順が使われている箇所を確認します。
公表するかどうか
公表は法令上の義務ではありません。ただしガイドライン(通則編)3-5-2(5)は、漏えい等事案の内容等に応じて、二次被害の防止や類似事案の発生防止等の観点から、事実関係及び再発防止策等について速やかに公表することが望ましいとしています。生成AIの利用で起きた事故は、同じ設定や同じ使い方をしている他社でも起こりうるため、この観点が当てはまりやすい類型といえます。
公表の実施状況は、個人情報保護委員会への報告事項の第7号にも含まれます。公表しないと決めた場合でも、その判断をした人と理由は記録に残してください。取引先への通知と同じく、公表するかどうかは経営者が決める事項です。
報告が遅れる本当の理由
初動が遅れる最大の原因は、技術でも手順でもありません。気付いた人が言い出せないことです。「速やかに報告した場合、本人の責任は問わない」という一文を、ルールへ入れておきます。法令上の要求ではなく、初動を早めるための運用上の判断です。
ただし平時の申告とは線引きを分けます。事故時は次の扱いになります。
| 状況 | 扱い |
| 事故を起こしたが、速やかに報告した | 本人の責任は問わない。原因は環境か手順の側で対処する |
| 事故に気付いたが、報告しなかった | 報告しなかったことについては別途扱う |
| 決められた手順を意図的に回避した | 同上 |
この線引きを事故が起きる前に文書で示しておきます。事故後に説明しても、遅れた報告は取り戻せません。
報告先は1つに決め、その連絡手段も明示します。ルール全体のなかでの位置づけは生成AIの社内ルールに必要な項目で扱っています。
参照できる公的な資料
この記事が使う時間軸は独自のものですが、対応の中身は公的な枠組みと対応づけられます。個人情報保護委員会のガイドライン(通則編)の3-5-2は、漏えい等事案が発覚した場合に講ずべき措置を5つ挙げています。本記事のどの章がどれに当たるかを、先に並べておきます。
| 講ずべき措置(通則編3-5-2) | 本記事のどこ |
| (1) 事業者内部における報告及び被害の拡大防止 | 最初の1時間|止めて、記録する |
| (2) 事実関係の調査及び原因の究明 | 24時間以内の5項目と、1週間以内の原因の切り分け |
| (3) 影響範囲の特定 | 24時間以内|確定させる5項目 |
| (4) 再発防止策の検討及び実施 | 1週間以内|再発防止と再開の判断 |
| (5) 委員会への報告及び本人への通知 | 24時間以内|報告の要否と本人への通知 |
自社の手順が公的な枠組みのどこに当たるかを示せると、対応の抜けを社内で確認しやすくなります。表の右側が空欄になる措置があれば、そこが自社の手順で決まっていない箇所です。
手順を自社で一から作る必要はありません。IPA(独立行政法人情報処理推進機構)の「中小企業の情報セキュリティ対策ガイドライン」第4.0版には、付録8として「中小企業のためのセキュリティインシデント対応の手引き」が用意されており、IPAの掲載ページから無償で入手できます。生成AIに限らない事故対応の型として使えます。
同ガイドラインには、情報セキュリティ関連規程のサンプル(付録5)も用意されています。事故対応の条項を自社の規程へ組み込むときの下地になります。
事故に至る前に止められる場合もあります。止める条件と、止めた後に途中まで進んだ処理の扱いはAIエージェントの止め方で扱っています。
事故になる前の確認はAIの回答が正しいかを確認するで扱っています。社外へ出す文書で見る箇所を絞りました。事故が起きる前に実例の中身を知っておきたい場合は、生成AIの情報漏えい事例をご覧ください。顧客の個人情報を入れてよいかの判断は顧客の個人情報を生成AIに入れてよいかにあります。
よくあるご質問
情報漏洩が起きたと分かったとき、最初に何をしますか
止めて、記録することです。原因の特定や報告の判断は後で構いません。チャット履歴、送信済みメール、共有設定の画面は、時間が経つと取れなくなります。履歴やログを消すと影響範囲を確定できなくなるため、消さずに残してください。認証情報が含まれていた場合は、その場でパスワードとキーを変更します。
外部への報告が必要かはどう判断しますか
自社で判断基準を作らず、個人情報保護委員会が公開している報告義務の要件と、取引先との契約条項の2つに当てはめます。判断に迷う場合は、報告する前提で準備を進めながら確認します。準備は後から止められますが、遅れは取り戻せません。
取引先へはいつ伝えるべきですか
契約に通知期限がある場合はそれに従います。定めがない場合、影響範囲が確定していなくても、相手方の情報が関係する可能性が判明した時点で第一報を入れるのが実務的です。確定を待つほど、相手の対処の選択肢が減ります。
対応の訓練は必要ですか
判断表を作った後に、1回だけ読み合わせをします。実地訓練までは不要です。読み合わせで多く見つかるのは、担当者の不在時に誰が代わるかが決まっていない点です。
本人への通知は必ず必要ですか
個人情報保護委員会への報告が必要な事態では、本人への通知も必要になります。通知する内容は、概要、漏えいした個人データの項目、原因、二次被害又はそのおそれの有無及びその内容、その他参考となる事項の5つに限られており、報告事項のすべてを伝えるわけではありません。連絡先が分からないなど通知が困難な場合は、本人の権利利益を保護するために必要な代わるべき措置をとれば足ります。
今週やること
今週着手するなら、判断表です。自社が扱う情報の類型を5つ程度書き出し、外部に出た場合に確認する先を埋めます。空欄が残ったら、そこが平時に調べておく項目です。
予防側の整備は生成AIの情報漏えいを防ぐ社内運用の作り方、AIエージェントによる誤実行の予防はAIエージェントに任せてよい業務・任せてはいけない業務で扱っています。
判断の材料が足りないと感じた場合は、お問い合わせからご相談いただけます。
ここまでの整理を踏まえて、無料診断で現在の段階を確認できます。
無料診断をはじめる