「生成AI 情報漏洩 事例」で検索すると、5件、6件と事例を並べた記事が並びます。ところが企業名が伏せられているもの、出典が示されていないものを外していくと、手元に残るのは3件です。従業員10〜20名で、専任のIT担当やセキュリティ担当を置いていない会社の経営者と管理部門に向けて書いています。
扱うのは、その3件を出典のリンクごと示したうえで、事例で起きた対応が自社で取れるものかどうかを分ける作業です。数万人規模の会社が即断した対応をそのまま持ち込むと、10〜20名の会社では業務のほうが止まります。
事故が起きた後の初動、報告の義務、取引先への連絡順は扱いません。その手順は生成AIで事故が起きたときの初動に分けてあります。入力してよい情報の線引きも生成AIに入力してはいけない情報へ譲り、ここでは事例そのものと、そこから決められることに絞ります。
出典をたどれる事例は3件しかない
生成AIをめぐる情報漏えいで、当事者か調査した会社が自ら公表しているか、企業名を明かして報じられた事例は次の3件です。ほかにも「大手電子機器メーカーA社」「都内の法律事務所」といった書き方の事例は数多く流通していますが、企業名が特定できないものは読者が裏を取れません。この記事では数に入れていません。
| 時期 | 起きたこと | 情報源の性格 |
| 2023年3月 | ChatGPTの不具合により、他の利用者の氏名と請求に関する情報が表示されうる状態になった | OpenAIによる公式発表。一次情報 |
| 2023年4月 | 従業員が社内機密のソースコードを入力し、会社が生成AIの社内使用を禁止したと報じられた | 報道。当事企業の公式発表ではない |
| 2023年6月 | 認証情報を盗むマルウェアの感染端末が10万台以上見つかり、ChatGPTのアカウント情報が闇市場で取引されていた | 調査会社Group-IBによる公表。一次情報 |
この3件は性格が違います。1件目は提供する側の不具合で、利用者がどれだけ注意を払っても防げません。2件目は入力する側で起きた出来事で、社内の決めごとで手が届く範囲にあります。3件目は自社の端末とアカウントの管理が起点で、生成AIに固有の話ではありません。事例の件数を集めることに意味は薄く、この3種類のどれに備えているのかを分けたほうが、実務では判断が進みます。
ChatGPTの不具合で、他の利用者の氏名と請求情報が見えた(2023年3月)
OpenAIは2023年3月20日の障害について、原因と影響の範囲を公表しています(March 20 ChatGPT outage)。原因として挙げられているのは、オープンソースのライブラリである redis-py クライアントの不具合です。
公表の内容によれば、特定の9時間のあいだにアクティブだったChatGPT Plus会員の約1.2%について、他の利用者の氏名、メールアドレス、請求先の住所、クレジットカードの種別、カード番号の下4桁、有効期限が表示されうる状態にありました。カード番号の全体は露出していないことも、同じ発表の中で明記されています。
この事例から読み取れるのは、入力の注意だけでは足りないということです。社内でどれほど入力を制限しても、提供する側の不具合では、自社が登録した情報のほうが外へ出ます。守る対象は業務データだけでなく、アカウントに紐づけた支払い情報と連絡先も含む。これは法令上の要求ではなく、範囲の決め方についての考え方です。
実務では、代表者の個人カードで有料版を契約したまま社内で共有している状態がよく残っています。この形だと、同じことが起きたときに露出するのは会社の情報ではなく個人の請求情報です。誰の名義で、どのメールアドレスで契約しているのかを会社が把握できているかどうか。ここが備えの分かれ目になります。
従業員が機密のソースコードを入力した(2023年4月・報道)
サムスン電子で、従業員が社内機密のソースコードをChatGPTへアップロードし、同社が同じ月のうちに生成AIツールの社内使用を禁止した、と報じられています(Forbes JAPAN。原典は米ブルームバーグの報道)。同社の公式発表ではないため、細部を確定した事実として扱うことはできません。
報道の範囲で確認できるのは、業務のなかで従業員が生成AIを使い、その入力に社内機密が含まれていたという流れです。ここを個人の不注意として片づけると、次の手が「気をつける」しか出てきません。起きていたのは、入力してよい範囲が決まっていなかったという状態のほうでしょう。
禁止も許可も示されていない道具は、便利であれば業務に使われます。仕組みの欠落として見れば、対処は別のものになります。何を入れてよいかを先に決め、決まっていない情報が出てきたときに誰へ聞くかを決めておく。教育が効くのはその後です。順番が逆になると、研修を受けた人ほど手が止まります。
盗まれたアカウントから、入力した履歴が読まれる(2023年6月)
3件目は、生成AIそのものではなく、利用者の端末が起点になったものです。Group-IBは2023年6月20日付の公表で、保存されたChatGPTの認証情報を含む感染端末を101,134台確認したとしています(Group-IB discovers 100K+ compromised ChatGPT accounts on Dark Web marketplaces)。認証情報を抜き取るマルウェアのログが闇市場で取引されており、ChatGPTのアカウントを含むログは2023年5月に26,802件で最も多くなったと書かれています。
同じ公表が指摘しているのは、ChatGPTが既定で問い合わせと応答の履歴を保存する点です。盗まれるのはパスワードだけでは済まず、そこから過去に入力した内容まで読める状態になります。入力の線引きを社内で決めていても、アカウントの守り方が緩ければ、決めた線の内側にある会話がまとめて外へ出ていきます。
10〜20名の会社では、1つの有料アカウントを複数名で共有し、パスワードを社内のチャットに貼ったまま使っている形が残りやすい。この状態だと、私物のパソコンが1台感染しただけで、社内で交わした会話を読める鍵が外へ渡ります。共有をやめて人ごとの招待に切り替え、二要素認証を有効にする。ここまでが3件目に対応する打ち手で、購入は伴いません。
数万人の会社が取った対応は、10〜20名では取れない
サムスン電子の事例を持ち帰ると「うちも全面禁止にしよう」という話になりがちです。しかし報じられている会社は従業員が数万人の規模で、社内にセキュリティの専任部門があり、禁止したあとに社内向けの代替環境を用意する体力もあります。決めた翌日から、誰かが運用を担える組織だという前提が付いています。
10〜20名の会社が全面禁止だけを掲げると、確かめる人がいないため、実際には各自の判断で使われ続けます。結果として、表に出ない利用が増えるだけになりやすい。その実態をどう調べるかはシャドーAI対策で扱っています。
| 打ち手 | 実行に要るもの | 10〜20名での現実 |
| 全社で使用を禁止する | 運用を確かめる人と、代替手段の用意 | 確かめる人がおらず、隠れた利用に変わる |
| 自社専用の環境を用意する | 構築と保守を担う技術者 | 外部へ委託しても、受け皿となる担当が社内に要る |
| 法人向けの契約へ切り替える | 予算と、規約を読み込む担当 | 判断者が経営者本人になり、後回しになりやすい |
| 入力してよい範囲を文書で決める | A4一枚と、決める人 | 購入も人員も伴わず、今週から着手できる |
上の3つが誤りだというわけではありません。順番の話をしています。専任者がいない会社では、人手を必要としない打ち手を先に置く。これも法令上の要求ではなく、着手の順序についての考え方です。
国が示しているのは「学習に利用されないことの確認」
個人情報保護委員会は令和5年6月2日付で、生成AIサービスの利用に関する注意喚起を公表しています(生成AIサービスの利用に関する注意喚起等について)。個人情報取扱事業者に向けて挙げられているのは、次の2点です。
- 個人情報を含むプロンプトを入力する場合、特定された利用目的の達成に必要な範囲内であることを十分に確認すること
- あらかじめ本人の同意を得ずに個人データを含むプロンプトを入力し、応答結果の出力以外の目的で取り扱われる場合、個人情報保護法の規定に違反する可能性があること。そのため、当該サービスを提供する事業者が個人データを機械学習に利用しないこと等を十分に確認すること
2つめが実務の分かれ目になります。確認する相手が社外にあるためです。同じ製品名でも、無料の利用と法人向けの契約とで扱いが異なる場合があり、設定の切り替えで変わることもあります。個人情報を入れるかどうかの判断そのものは顧客の個人情報を生成AIに入れてよいかで詳しく扱いました。
同じ注意喚起では、一般の利用者に向けて3点が示されています。入力した個人情報が機械学習に利用され、他の情報と統計的に結び付いて出力されるリスク。応答結果に不正確な個人情報が混じる場合があること。そのうえで、利用規約とプライバシーポリシーを十分に確認して利用を判断すること、という順序です。
あわせて、OpenAIに対しては個人情報保護法第147条に基づく注意喚起が行われており、要配慮個人情報の取得に関する点と、利用目的を日本語で本人に通知または公表することが挙げられています。法令の当てはめは事案ごとに変わるため、自社の判断へ使う際は原典に当たり、必要に応じて専門家の確認を経ることになります。なお、この記事で挙げた出典は、いずれも原文に当たって確認しました。確認日は、OpenAIと個人情報保護委員会の公表が2026年9月3日、Group-IBの公表が2026年9月9日です。
専任者がいない会社が、先に決める3つ
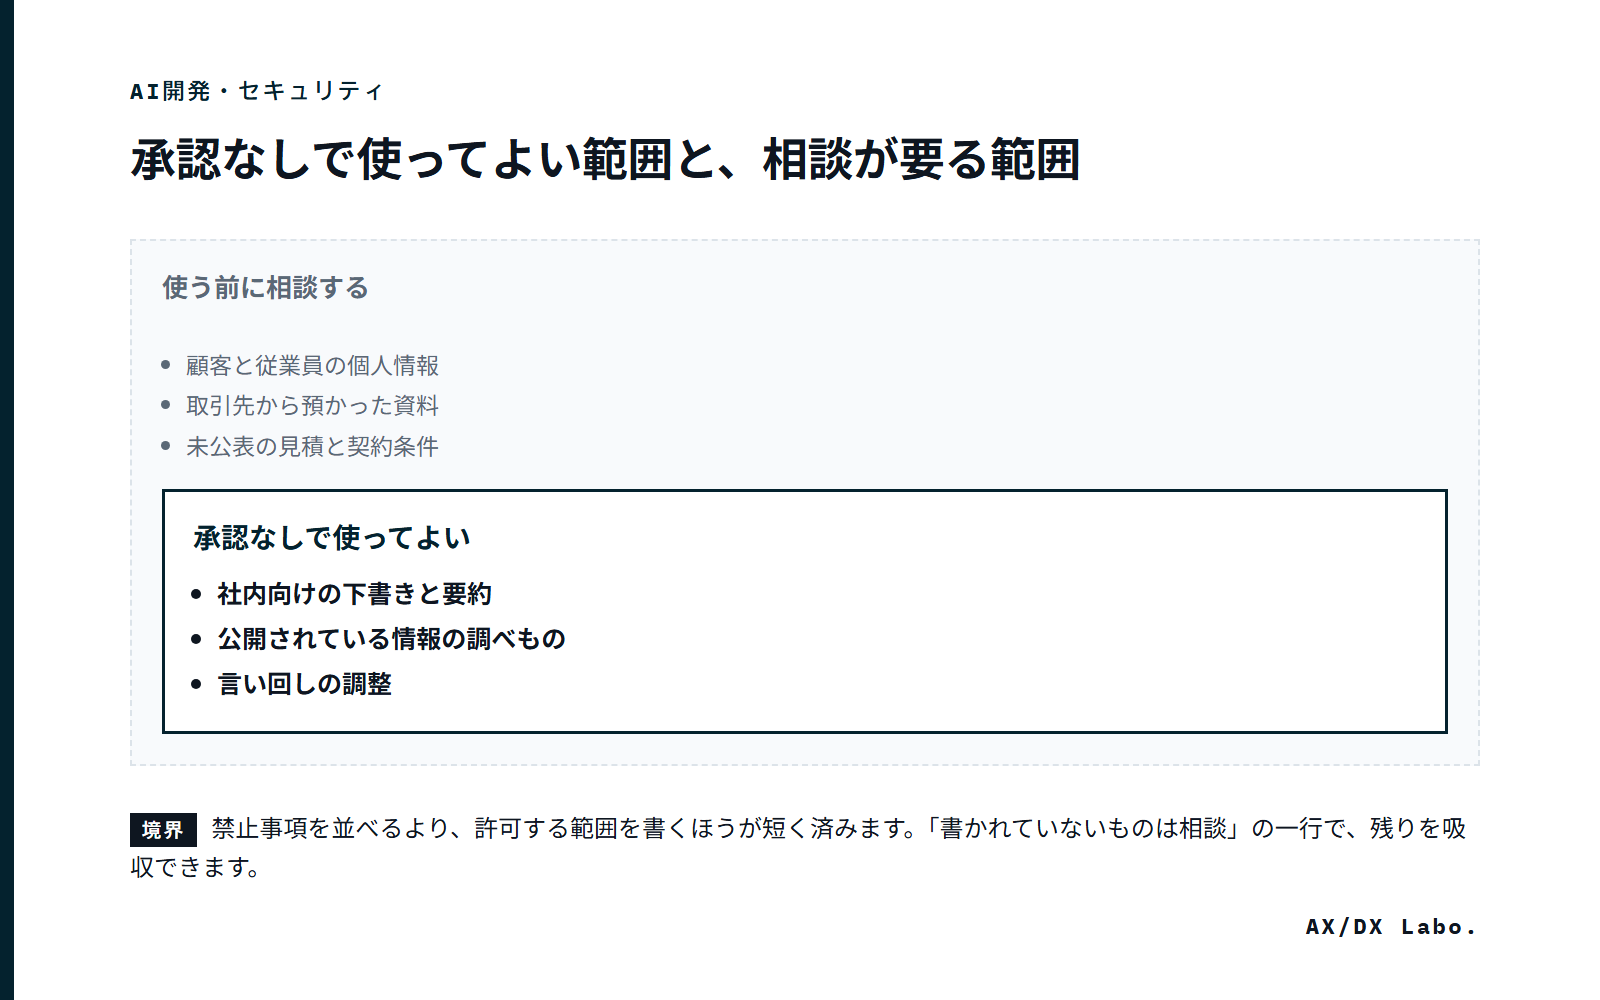
2件の事例から取り出せることを、人手の要らない順に並べます。いずれも購入を伴わず、決めるだけで成立する範囲です。1つめは、承認なしで使ってよい範囲を先に決めること。禁止事項を並べるより、許可する範囲を書くほうが短く済み、「書かれていないものは相談」の一行で残りを吸収できます。
2つめは、いま使っているサービスと、そこに登録されている名義、メールアドレス、支払い方法を1枚に書き出すこと。2023年3月の事例で外へ出たのは業務データではなく登録情報のほうでした。契約が個人名義のまま残っていないかは、この一枚を作った時点で見えてきます。同じ一枚に「誰が使っているか」を書き足せば、1つのアカウントを何人で共有しているかも表に出る。台帳の項目立てと運用そのものはAIツール管理台帳の作り方で扱うため、ここでは触れません。
3つめは、機械学習に利用しない設定と規約の確認結果を、確認した日付とともに残すこと。設定も規約も変わります。いつ時点の確認なのかが書かれていない記録は、半年後には使えません。日付が入っていれば、次に読み直す時期も自然に決まります。
今週着手するなら、2つめの書き出しだけで足ります。社内で使われているAIサービスの名前を挙げ、契約者の名義とメールアドレスを横に書く。15分で形になり、ここで初めて「誰も名義を知らない契約」が出てくることがあります。
よくある質問|この2件の扱いについて
生成AIの情報漏洩は、なぜ起きるのですか
この3件では、原因が違います。2023年3月のものは提供側の不具合で、利用者の側では防げません。同年4月に報じられたものは、入力してよい情報の範囲が決まっていなかったことによります。同年6月に公表されたものは自社の端末とアカウントの管理が起点で、生成AIの外側で起きた出来事でした。個人の不注意として片づけると、次の手が「気をつける」しか出てきません。範囲を先に決め、機械学習に利用されない設定を文書で確認し、アカウントの共有をやめるところまでが、会社側でできることです。なお法令や公的資料では「漏えい」と書かれます。この記事も引用箇所はその表記に合わせています。
他のサイトには5件も6件も載っています。なぜ3件に絞るのですか
企業名が伏せられ、出典も示されていない事例は、読者が確認する手立てを持てません。件数を増やすほど記事は網羅的に見えますが、確かめられない話が混ざると、どこまでを前提に社内の判断をしてよいのか分からなくなります。裏を取れる3件へ絞り、出典のリンクをその場に置く形を選びました。
無料版と法人向けの契約では、扱いが違うのですか
製品によって異なるため、名称だけでは判断できません。確かめるべきは、いま契約しているプランの利用規約と、管理画面の設定に何と書かれているかです。担当者から口頭で説明を受けた、という状態では、後から根拠を示せません。文書として確認できるかどうかが、そのまま判断の可否になります。
社員教育をすれば防げますか
教育は効きますが、単独では足りません。何を入れてよいかが決まっていない状態で研修を行うと、判断を各自へ預けることになります。範囲を先に決め、その範囲を伝える形にすると、教育の中身も定まる。研修の組み立て方は生成AIの社員教育で扱いました。
もし社内で入力してしまったことが分かったら
この記事の範囲を越えます。最初の1時間、24時間、1週間で誰が何を決めるかは生成AIで事故が起きたときの初動に整理しました。事故の後で慌てて調べる材料ではなく、起きる前に一度読んでおく順序として置いています。
入力してよい範囲を決める作業と、契約の書き出しは、外から手を入れたほうが早く終わる場合があります。自社の規模で無理のない線をどこに引くか、という段階からご相談いただけます。お問い合わせはこちらです。
ここまでの整理を踏まえて、無料診断で現在の段階を確認できます。
無料診断をはじめる