顧客名の入った問い合わせメールを、そのままAIに貼り付けて返信案を作らせてよいか。この判断には、感覚ではなく公的機関が示した確認事項があります。従業員10〜20名で、社内のAI利用ルールを決める立場の方に向けて書いています。
示されているのは2点だけ
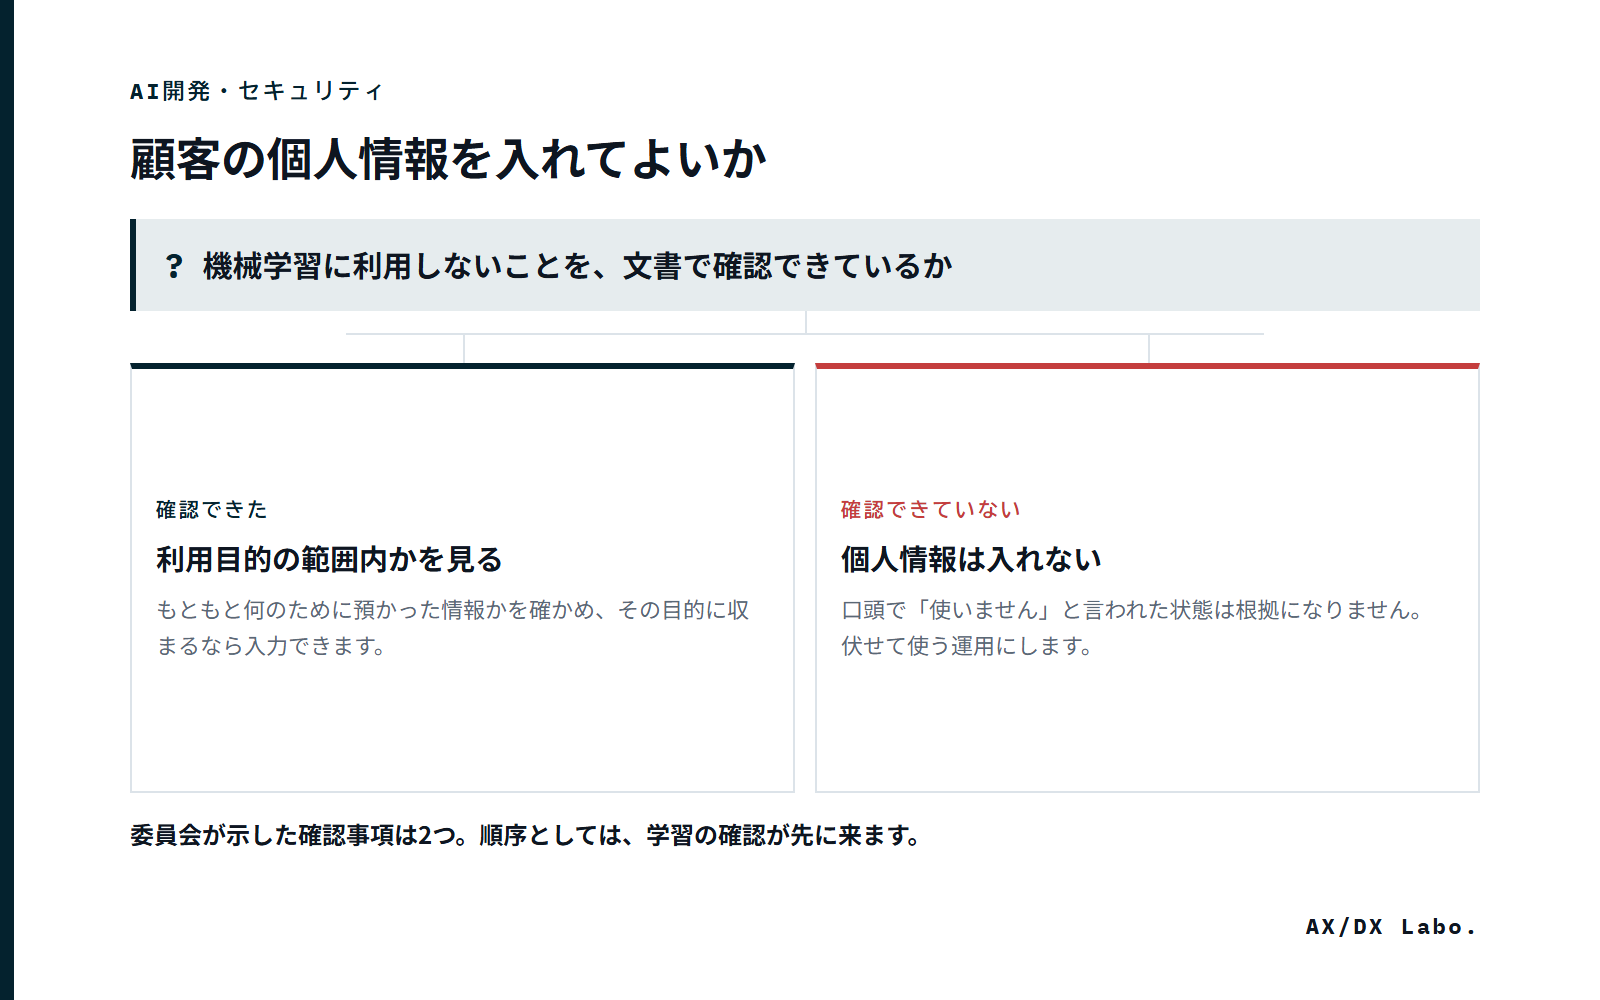
個人情報保護委員会は、生成AIサービスの利用に関する注意喚起として、個人情報取扱事業者における注意点を2つ挙げています。難しい判定表ではなく、確認すべきことが2つに絞られている、という形です。
1つめ。個人情報を含むプロンプトを入力する場合には、特定された当該個人情報の利用目的を達成するために必要な範囲内であることを十分に確認すること。つまり、その顧客情報をもともと何のために預かったのか、AIに入れる行為がその目的の中に収まるか、という確認です。
2つめ。あらかじめ本人の同意を得ることなく個人データを含むプロンプトを入力し、当該個人データが応答結果の出力以外の目的で取り扱われる場合、個人情報保護法の規定に違反することとなる可能性があるとされています。そのため入力を行う場合には、生成AIサービスを提供する事業者が当該個人データを機械学習に利用しないこと等を十分に確認すること、と続きます。
2つめが実務上の分かれ目になる
1つめは社内で判断できます。顧客対応のために預かった情報を、顧客対応の返信案を作るために使う。これは目的の範囲内と整理しやすいでしょう。範囲を超えるのは、たとえば採用応募者の情報を営業リストの作成に回すような場合です。
難しいのは2つめです。確認する相手が社外にあります。利用している生成AIサービスが、入力した内容を機械学習に使うのか使わないのか。同じ製品名でも、無料版と法人向けの契約で扱いが違うことがあり、設定画面のスイッチ一つで変わる場合もあります。
そして確認できるのは、規約かサービスの説明として明示されているかどうかです。担当者が口頭で「使いません」と言った、という状態では、後から根拠を示せません。文書で確認できるかどうかが、そのまま判断の可否になります。
確認できるまでの扱い方
機械学習に使わないことを確認できていない段階では、個人情報を入れない運用にします。ただし業務を止める必要はありません。個人が特定されない形に直してから渡す方法があります。
| 渡し方 | できること | 注意点 |
| 顧客名・担当者名を伏せる | 文面の作成、言い回しの調整 | 社名と地名の組み合わせから特定できる場合がある |
| 固有名詞をすべて記号に置き換える | 構成の作成、要点の整理 | 置き換えを人が毎回行う運用は、いずれ抜ける |
| 社内の一般的な状況として書き直す | 方針の相談、選択肢の洗い出し | 具体性が落ちるため、最終文面には向かない |
| 確認が取れた環境で、そのまま渡す | 経緯を踏まえた作成 | 確認の根拠を文書で保管しておく |
2行目の方法は事故が起きます。急いでいるとき、置き換えを一箇所忘れるからです。人の注意力に依存する手順は、続けるほど失敗の確率が上がります。伏せるなら、伏せる範囲を単純にしたほうが安全です。
委員会は利用者側の注意点も挙げている
同じ注意喚起には、一般の利用者に向けた留意点も含まれています。入力された個人情報が機械学習に利用されることがあり、他の情報と統計的に結びついた上で、正確または不正確な内容で出力されるリスクがある、という指摘です。
もう一点、応答結果に不正確な内容が含まれることについても触れられています。自然な文章を出力できるものであっても、その文章は確率的な相関関係に基づいて生成されるため、不正確な内容の個人情報が含まれるリスクがあるとされています。
ここは入力側の話ではなく、出力側の話です。AIが書いた顧客への返信に、実際には存在しない経緯が混ざる可能性がある、ということでもあります。個人情報を扱う文書では、送信前の確認が入力の可否と同じ重みを持ちます。
確認事項2点の外側に残る論点
委員会の注意喚起が個人情報取扱事業者へ求めているのは、先の2点です。ただしこれは、入力に関わる法律上の論点が2つで終わるという意味ではありません。委員会は別の資料で、提供先の位置づけや情報の種類によって別の条文が効いてくることを示しています。実務で引っかかりやすいものが3つあります。
| 論点 | 委員会が公表している内容 | 社内だけで結論を出せるか |
| 提供先が個人データを取り扱うことになっているか | クラウドサービスの利用が本人の同意を要する第三者提供に当たるかは、保存している電子データに個人データが含まれるかどうかではなく、提供する事業者において個人データを取り扱うこととなっているかどうかで判断される(Q7-53) | 契約条項とアクセス制御の確認が前提になる |
| 海外の事業者のサービスを使っている | 外国にある第三者へ個人データを提供する場合は、あらかじめ外国にある第三者への提供を認める旨の本人の同意を得なければならない(法第28条第1項)。我が国と同等の水準にあると認められる制度を有する外国と、規則で定める基準に適合する体制を整備している者への提供は例外にあたる | 例外に該当するかの判断は法務へ回す |
| 病歴や健康診断の結果が含まれる | 要配慮個人情報は、あらかじめ本人の同意を得ないで取得してはならない(法第20条第2項)。法令に基づく場合など、8つの例外が定められている | 取得の場面から見直す必要があり、法務の判断が要る |
1行目は、2つめの確認事項の裏側にある考え方です。委員会のQ&Aが分かれ目に置いているのは、保存された電子データの中身ではなく、提供事業者が個人データを取り扱うことになっているかどうかでした。機械学習に利用しないという明示は、その判断を支える材料として効いてきます。だから規約や契約書という形が求められるわけです。
2行目と3行目は、この記事の範囲を超えます。海外の事業者が提供するサービスを使っている場合や、健康診断の結果のような要配慮個人情報が混ざる場合、確認事項の2点を満たしていても別の条文の判断が残ります。該当しそうだと気づいた時点で、社内で結論を出さず法務へ渡してください。
社内で決めておく形
規程を作り込む必要はありません。確認事項が2つしかないので、決めることも少なく済みます。利用しているサービスごとに、機械学習に使われない設定になっているかを確認し、その結果を1行で記録する。確認できていないサービスでは、個人情報を伏せて使う。この2行で運用は始められます。
記録の置き場所は、すでにあるツール台帳が適しています。台帳の作り方はAIツール管理台帳の作り方、入力の線引き全般は生成AIに入力してはいけない情報をご覧ください。
この記事で扱っていないこと
個人情報保護法の解釈そのものは扱っていません。委員会が公表した注意喚起の記載と、そこから読み取れる実務上の確認手順までです。要配慮個人情報を扱う場合や、法令違反の可能性が具体的に生じている場合は、法務の判断が必要になります。
また、この注意喚起は令和5年6月2日付のものです。委員会は今後、追加の注意喚起等を実施する可能性がある点に留意されたい、としています。運用を決めた後も、年に一度は原典を見に行く前提で扱ってください。公表された事故で何が外へ出たのかは、生成AIの情報漏えい事例にまとめました。法令の枠組みそのものを確認する場合はAI法は2025年9月に全面施行されたをご覧ください。
よくあるご質問
顧客名を伏せれば、何を入れても大丈夫ですか
名前だけの問題ではありません。社名、地域、取引内容の組み合わせから個人を特定できる場合があります。伏せた状態でも特定できるかどうかを、社内の別の人に読ませて確かめる方法が現実的です。
無料版と有料版で扱いが違うと聞きました
違う場合があります。委員会の注意喚起も、提供事業者が機械学習に利用しないこと等を十分に確認すること、という書き方をしています。製品名ではなく、自社が結んでいる契約と、いま入っている設定で確認します。
確認が取れないサービスは使ってはいけませんか
個人情報を入れなければ使えます。文章の言い回しを整える、構成を考えるといった用途であれば、個人情報は不要です。用途を分けて、個人情報を含む業務だけを確認済みの環境に寄せる形が取れます。
出典
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日) 2026年9月3日確認
- 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A Q7-53」 2026年9月9日確認
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編)」 2026年9月9日確認
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」 2026年9月9日確認
まず確認する1件
社内で最もよく使われている生成AIサービスを1つ選び、設定画面を開きます。入力内容が学習に使われるかどうかの項目を探し、状態を1行で書き留めます。項目が見つからない場合は、その事実自体が「確認できていない」という結論になります。
確認の進め方から相談できます。お問い合わせはこちらです。
ここまでの整理を踏まえて、無料診断で現在の段階を確認できます。
無料診断をはじめる